
Heute bin ich erstmals Zeuge von GMLS-generiertem Phishing geworden. Jemand aus meinem Umfeld erhielt eine Mail, das aussah wie eine Kollaborationsanfrage für ein geteiltes Microsoft-Dokument:
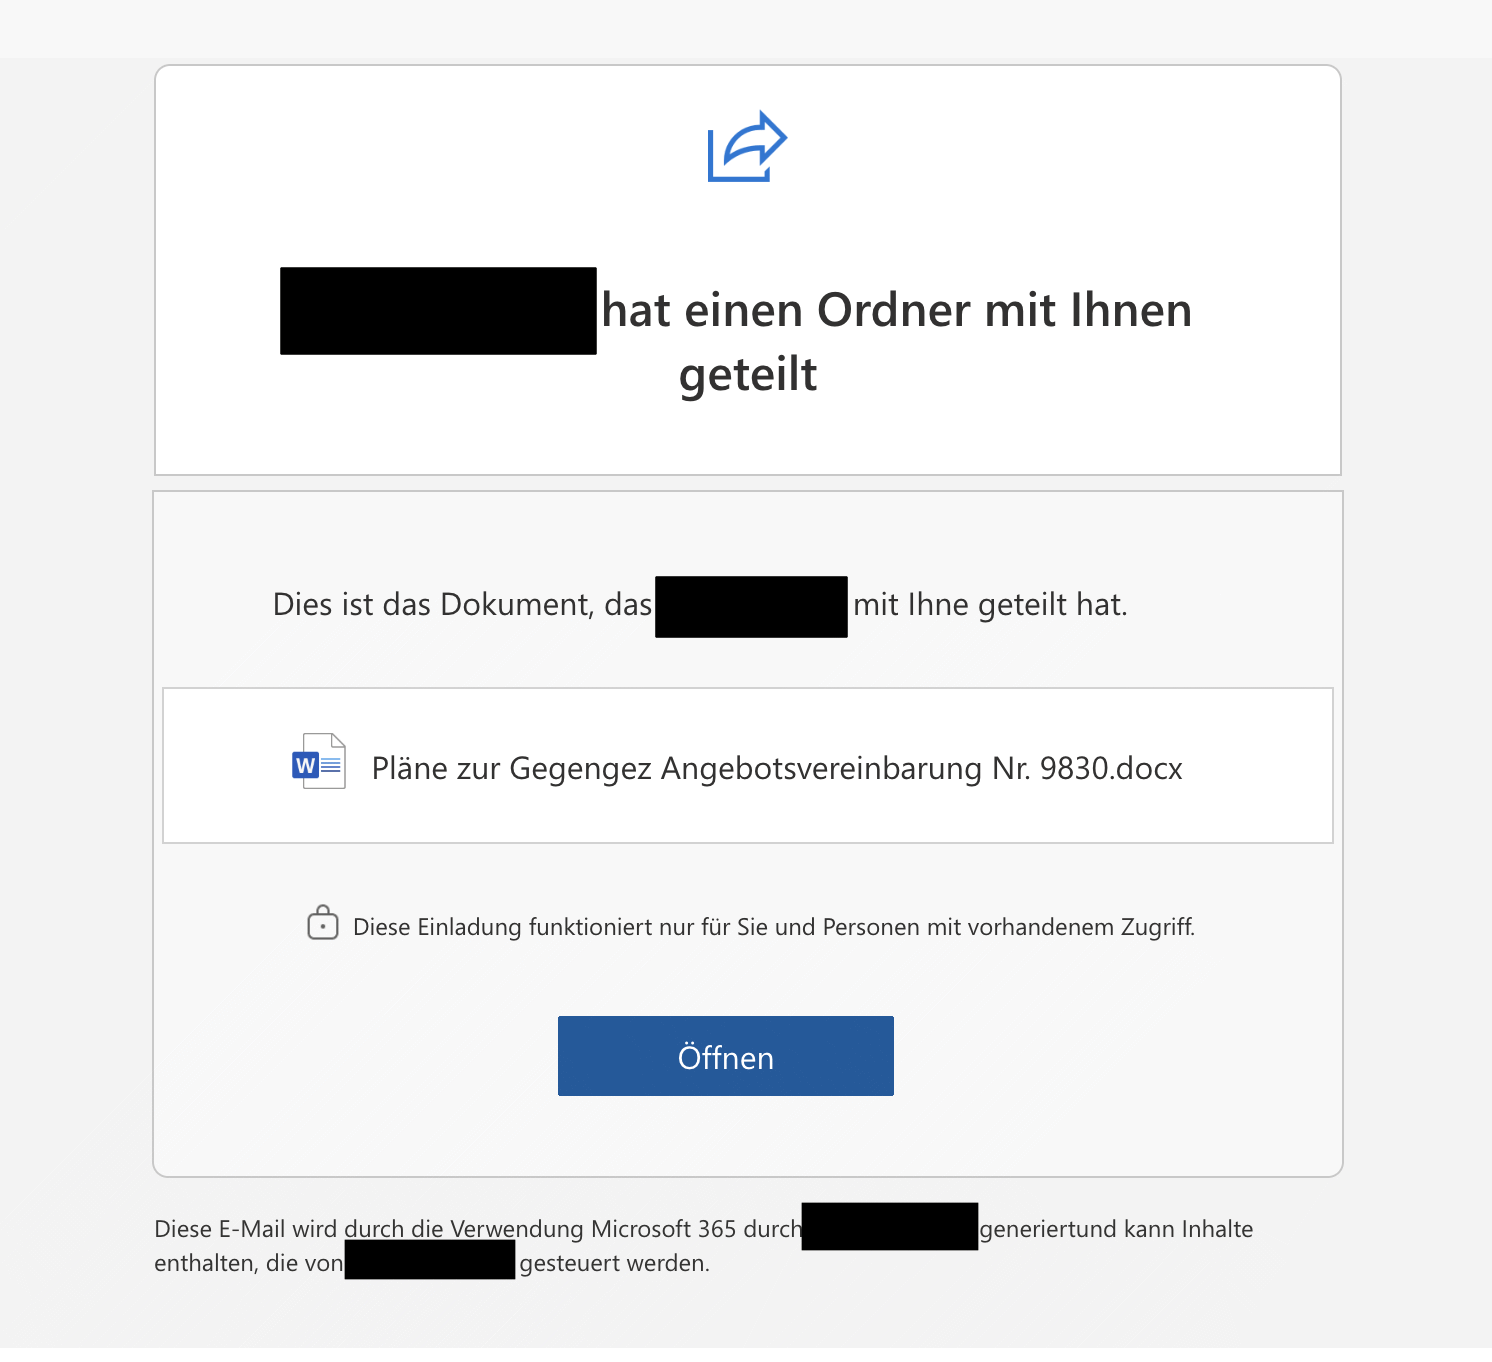
Namen von mir geschwärzt
So weit, so normal. Phishing wie man es so kennt. Inkl. zweier Sprachfehler, anhand derer ein geschultes Auge erkennt, dass dies nicht von Microsoft kommt.
Die angeschriebene Person hat aber verständlicherweise die beiden Sprachfehlerchen nicht gesehen und auf die Mail geantwortet, dass dies doch ein Versehen sein müsse. Und jetzt wird es spannend:
Die ursprüngliche Absenderadresse war nicht gefälscht. Und: Es kam eine Antwort. Etwas hat geantwortet:

Bisher weiss ich nicht, ob das ein generatives Machine-Learning-System (GMLS) war oder wirklich ein menschlicher Bösewicht. Hätte diese Antwort gewusst, dass sie hätte duzen statt siezen müssen, wäre es schon fast perfekt gewesen.
Offensichtlich haben die Phisher den Mailserver des Opfers übernehmen und nicht nur in ihrem Namen Mails verschicken, sondern bei Rückfragen sogar auf Mails antworten können. Das ist aber nicht das Erschreckende. Das Neue an diesem Angriff ist der mehrfache Einsatz von GMLS: Einerseits beim personalisierten Generieren des Bildes in der ersten Phishing-Mail (das war eine einzige Bilddatei und kein HTML-Mail - vermutlich wurde ja nicht das Bild selbst mit GMLS generiert, sondern das Script, das danach solche Bilder generiert), andererseits höchstwahrscheinlich beim automatisierten Beantworten von Rückfragen.
Somit eine erste direkt erlebte Bestätigung meiner 2023 geäusserten Befürchtung "Generative Machine-Learning-Systeme erleichtern / perfektionieren Phishing." (Biblionetz:a01516).